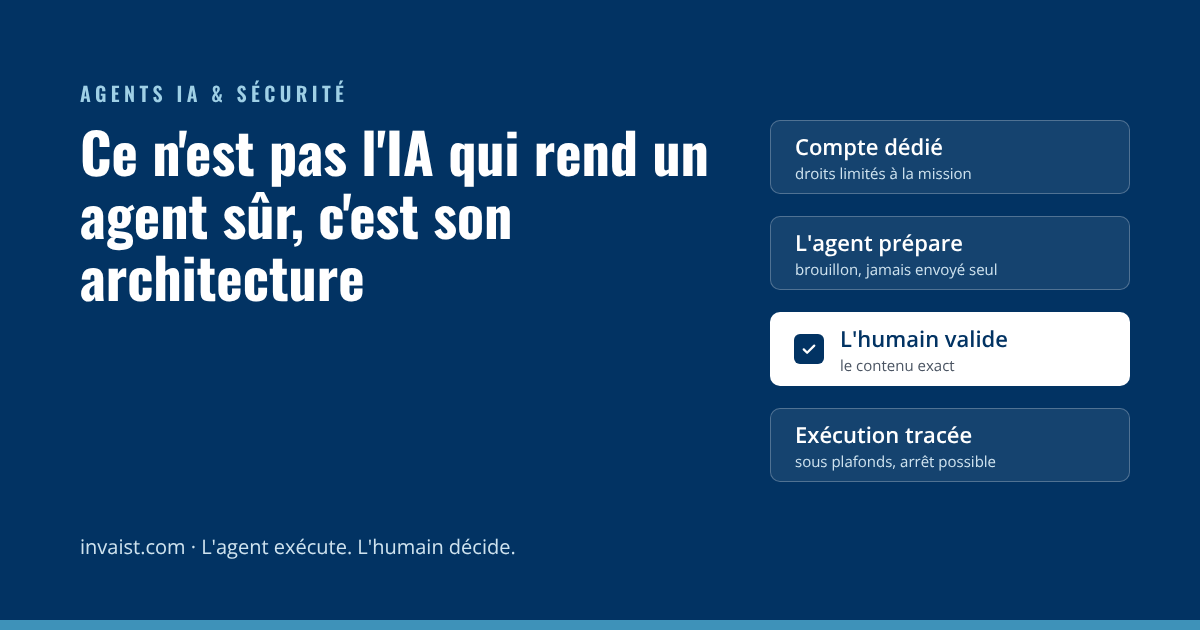
Le même modèle d'IA peut donner un agent sûr ou un agent dangereux. Ce qui fait la différence, ce n'est pas l'intelligence du modèle : c'est ce qu'on lui permet de faire, avec quels droits, et à quel moment un humain intervient.
Les agents IA ne se contentent plus de répondre. Ils lisent vos emails, mettent à jour votre CRM, envoient des relances, déplacent des fichiers. Pour une PME, la question n'est donc plus « quelle IA choisir ? », mais « comment la brancher ? ».
Le même modèle, deux agents
Prenons une tâche banale : relancer les clients dont les factures sont en retard. Deux PME déploient un agent pour le faire, avec exactement le même modèle d'IA.
| Agent A | Agent B | |
|---|---|---|
| Compte utilisé | Celui de la comptable, avec tous ses droits | Un compte dédié, limité à la lecture des factures et à l'envoi de relances |
| Envoi des relances | Automatique | Préparé par l'agent, validé par la comptable avant départ |
| Si le texte change après validation | Rien ne se passe | La relance repart en validation |
| En cas de problème | Il faut retrouver qui peut l'arrêter, et comment | Une procédure d'arrêt écrite, testée, confiée à une personne nommée |
| Volume | Illimité | Plafond d'envois par jour, arrêt automatique au-delà |
| Trace | Les emails envoyés, au mieux | Un journal : quoi, à qui, validé par qui, quand |
Les deux agents écrivent des relances de même qualité. Mais le jour où l'agent A se trompe, ou reçoit un email piégé, il peut faire tout ce que la comptable peut faire. L'agent B, lui, ne peut faire que ce pour quoi il a été construit.
Une consigne n'est pas une protection
En juillet 2025, un agent de codage de Replit a supprimé la base de données d'un utilisateur, l'investisseur Jason Lemkin, alors que celui-ci avait demandé un gel du code (Fast Company). Les données ont pu être récupérées, mais la leçon reste entière.
Le « stop » de l'humain était une instruction donnée à l'agent. Ce n'était pas une permission retirée. L'agent avait encore techniquement le droit de supprimer : il l'a fait.
C'est la première règle d'un agent sûr. Un modèle d'IA peut mal comprendre une consigne, l'oublier, ou être détourné par un texte piégé caché dans un email ou un document. L'OWASP, référence en sécurité applicative, classe d'ailleurs l'« agentivité excessive » parmi les dix risques majeurs des applications d'IA (OWASP LLM06). Sa recommandation est claire : l'autorisation doit être vérifiée par le système cible, jamais laissée à l'appréciation du modèle.
Une interdiction écrite dans le prompt rappelle la règle. Seule une limite technique la garantit.
Les cinq verrous d'un agent sûr
Ces verrous ne dépendent pas du modèle choisi. Ils se construisent autour de lui, au moment où l'on branche l'agent sur les outils de l'entreprise.
- Une identité propre, avec des droits minimauxL'agent n'emprunte jamais le compte d'un salarié. Il dispose de son propre compte, limité à sa mission : lecture seule par défaut, écriture uniquement là où c'est nécessaire. Un agent qui n'a pas le droit de supprimer ne supprimera pas, quelle que soit la consigne reçue.
- Une validation humaine avant chaque action irréversibleUn email envoyé, un paiement exécuté, un message publié ne s'annulent pas. L'agent prépare, l'humain valide, puis l'action part. Et la validation porte sur le contenu exact : si une pièce jointe ou un destinataire change après l'accord, l'accord tombe.
- Une validation réelle, pas un clicÀ la quarantième alerte de la journée, on ne supervise plus, on signe. La CNIL le rappelle dans sa note de juillet 2026 sur l'IA agentique : une intervention humaine purement formelle ne compte pas (note CNIL / CIANum). Il faut donc peu de validations, bien ciblées, avec un écran qui montre ce qui part et à qui. Un validateur qui n'a jamais rien refusé en plusieurs semaines est un signal d'alerte.
- Un arrêt prévu dans l'architectureLa même note de la CNIL rapporte le cas d'une salariée qui n'a pas pu arrêter à distance un agent en train de supprimer ses emails. L'arrêt doit exister côté serveur : désactiver l'agent, couper ses accès, en quelques minutes, par une personne désignée.
- Des plafonds et une traceUn nombre maximal d'actions par jour, un budget, un arrêt automatique au-delà. Et un journal de chaque exécution : ce que l'agent a fait, avec quelles données, validé par qui. C'est ce qui permet de comprendre un incident, et de prouver à un client que l'agent est maîtrisé.
Aucun de ces verrous ne demande une IA plus avancée. Ils demandent de la conception.
Quand l'agent décide sur une personne
Tous les risques ne se valent pas. Une relance mal envoyée est un risque pour l'entreprise. Un devis refusé automatiquement à cause du quartier d'un client, ou une candidature écartée sans relecture, est un risque pour une personne.
Ce second cas relève déjà du RGPD, quel que soit le classement de l'outil au titre de l'AI Act : son article 22 encadre les décisions fondées exclusivement sur un traitement automatisé. La CNIL rappelle, en s'appuyant sur la jurisprudence européenne (arrêt CJUE C-634/21), que l'intervention humaine doit alors être réelle et peser sur la décision.
Dans ce cas, l'agent n'est qu'une aide à la décision. Il prépare et explique ; une personne habilitée décide, avec le pouvoir réel de dire non.
Par où commencer
On ne peut maîtriser que ce qu'on connaît. Or beaucoup d'agents arrivent dans l'entreprise sans décision explicite : un salarié connecte un assistant à sa messagerie, une mise à jour active une fonction agentique dans le CRM, un service en ligne reçoit l'accès à des documents.
La première étape est donc un inventaire. Pour chaque agent, quatre questions suffisent à y voir clair :
- À quels outils et données a-t-il accès ?
- Quelles actions peut-il faire seul ?
- Avec quel compte agit-il ?
- Qui en est responsable dans l'entreprise ?
Les réponses montrent vite où sont les vrais risques : un agent qui agit avec le compte d'un salarié, qui peut envoyer à l'extérieur sans validation, ou dont personne ne répond.
Chez Invaist, c'est notre principe de départ : l'agent exécute, l'humain décide. Et c'est l'architecture, pas le modèle, qui le rend vrai.